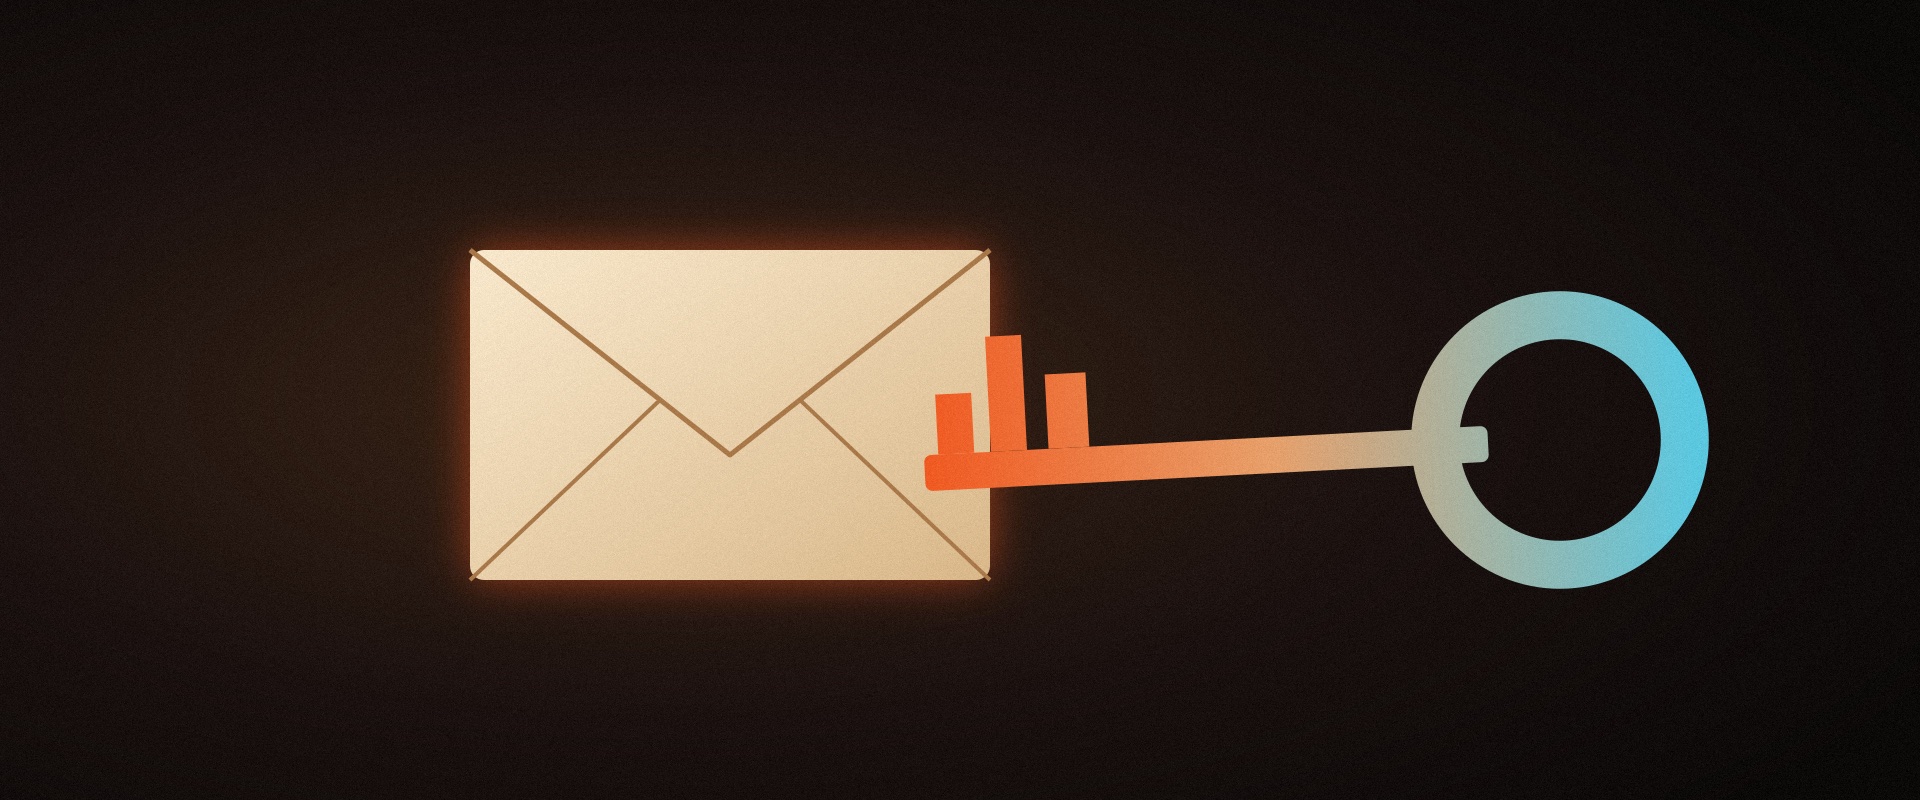
Il backup della tua posta aveva la chiave della tua posta
By, zero-adm
- 27 Ott, 2026
- 3 Views
Per copiare la tua posta, un programma di backup deve poterla leggere tutta. Ha quindi una chiave. Il 15 ottobre 2026 terzi non autorizzati hanno usato la chiave di un programma di questo tipo per entrare negli ambienti Microsoft 365 di altre aziende. Microsoft 365 è dove stanno posta, file e chat di molti studi. La chiave non era delle aziende colpite: era del fornitore del programma.
Cosa è successo
Il programma si chiama Cloud Backup, già SkyKick, ed è di ConnectWise. Lo vendono i fornitori IT gestiti, le aziende esterne che si occupano dell’informatica di una PMI, per fare la copia di sicurezza di posta, file e chat di Microsoft 365. Per lavorare, ogni cliente gli concede permessi ampi, che funzionano senza che nessuna persona si colleghi.
- 15 ottobre: con una credenziale del programma, i terzi non autorizzati sono entrati, come se fossero il programma, negli ambienti di molte organizzazioni, in rapida successione.
- 16 e 17 ottobre: ConnectWise ha comunicato un accesso non autorizzato e ha spento il servizio.
- Da allora: backup programmati, accesso agli archivi e ripristini al 26 ottobre sono fermi dal 17 ottobre. Secondo l’ultimo avviso di ConnectWise (26.10.2026, 14:00 UTC) riparte prima il ripristino dai backup esistenti, poi la reiscrizione al servizio; le connessioni interessate restano da tenere disabilitate.
Microsoft lo classifica come attacco alla catena di fornitura, cioè arrivato attraverso un fornitore, e dice che non deriva da un difetto dei propri prodotti. Come sia stata ottenuta la credenziale non è stato reso noto. Secondo Huntress, che ha pubblicato una ricerca sul caso, al 16 ottobre aveva confermato accessi non autorizzati in 162 organizzazioni, tra quelle che monitora.
Accessi sì, copia dei dati non risulta
Un accesso non è una copia dei dati. I permessi del programma avrebbero consentito di leggere e scrivere messaggi, allegati, file e chat, ma Microsoft precisa che un accesso riuscito non dice da solo che i dati siano stati letti. ConnectWise afferma di non avere indicazioni che i dati di backup dei partner siano compromessi e che gli archivi esistenti sono cifrati, isolati e preservati.
Il quadro è questo: accessi avvenuti, danni da accertare. ConnectWise indica che il controllo dei singoli ambienti Microsoft 365 resta necessario, con una revisione a parte: vale per ogni organizzazione dove il programma era installato.
Il secondo controllo non protegge i programmi
L’autenticazione a più fattori è il secondo controllo oltre alla password, di solito un codice sul telefono. Protegge le persone. Qui è entrato un programma con la sua credenziale, e quel controllo non si applica agli accessi dei programmi. Tenerla accesa resta necessario. Non risponde però alla domanda che questo caso pone: chi guarda che cosa fanno i programmi.
La casella è il fascicolo
In uno studio, posta e file contengono contabilità, salari, estratti conto, dichiarazioni dei clienti. I tuoi clienti hanno affidato quei documenti a te, non al fornitore del tuo fornitore.
Di solito Microsoft 365 non lo gestisce lo studio da solo, lo gestisce un fornitore IT, che si appoggia a strumenti di terzi. Molti hanno un permesso permanente sul tuo ambiente, dato di solito una volta da un tecnico con un clic. Capita che nessuno ricordi chi l’ha dato, quando, e se il programma serve ancora. Microsoft chiede di controllare ogni ambiente in cui i programmi interessati sono o sono stati installati, anche se non si usano più.
Non sappiamo quali strumenti usi tu, e il tuo fornitore può dirtelo: basta chiederlo.
Quattro domande al tuo fornitore IT
Falle per iscritto, e chiedi una data di risposta.
- Quali programmi di terzi hanno oggi un accesso permanente alla nostra posta e ai nostri file? Per ciascuno: chi l’ha autorizzato, quando, con quali permessi. Anche quelli che non usiamo più.
- I vostri strumenti sono stati toccati da incidenti recenti? Se sì: quando ci avete avvisati e che cosa avete controllato da noi. Secondo ConnectWise, il contenimento non rimuove l’accesso non autorizzato che potrebbe essere già stato stabilito nei singoli ambienti: avete rivisto anche il nostro? Se ancora non lo sapete, diteci comunque che non lo sapete.
- Se il vostro backup si ferma per una settimana, dov’è la seconda copia della nostra posta? E quando avete provato l’ultimo ripristino: quale giorno, quanto ci ha messo?
- Chi guarda gli accessi dei programmi, oltre a quelli delle persone? E in quanto tempo ci avvisa se un programma comincia a fare ciò che non ha mai fatto, per esempio a darsi più poteri?
Tre mosse per lunedì
Non serve comprare niente.
- Manda le quattro domande e segna sul calendario la data di risposta.
- Fai ripristinare una casella di prova e annota il giorno e il tempo impiegato. Finché non lo provi, non sai se funziona. Se il tuo backup è quello fermo, non riattivare niente da solo: aspetta le istruzioni di ConnectWise.
- Decidi chi, per nome, riceve gli avvisi del fornitore e li legge. Meglio che sia qualcuno dello studio, non del fornitore.
Domande frequenti
Se il mio fornitore usa questo servizio, i miei backup sono a rischio? Sulle fonti consultate il 26.10.2026 non risulta che i dati siano stati letti o copiati, e ConnectWise dice di non avere indicazioni che gli archivi di backup dei partner siano compromessi. Finché il servizio è fermo, però, quegli archivi non servono a ripristinare. Chiedi al fornitore se usava il servizio, per quali clienti e che cosa ha verificato nel tuo ambiente.
Dobbiamo cambiare fornitore? Il caso mostra che le quattro domande vanno fatte. Una risposta precisa, scritta e con le date ti dice più della marca dello strumento.
Quanto dura il blocco? Al 26 ottobre il servizio era fermo dal 17 ottobre e ConnectWise lo ripristinava a fasi. Lo stato è quello dell’avviso del 26.10.2026, 14:00 UTC; il ripristino cambia, controlla l’avviso.
Chi gestisce la tua posta ha le chiavi di casa tua, e il suo programma di backup ne ha altre. Conviene sapere chi le ha, chi le controlla e che cosa hai in mano se il custode si ferma.
Fonti, lette il 26.10.2026: avviso di ConnectWise e pagina di stato; ricerca di Huntress (16.10.2026, aggiornata il 19.10); analisi di Microsoft (21.10.2026); cronaca di BleepingComputer, The Register, Help Net Security, CyberScoop, heise online e Inside IT (in tedesco). Le analisi di ConnectWise e di Microsoft contengono anche una valutazione sull’identità degli autori: qui non la riportiamo perché non siamo in grado di verificarla.
Recent Posts
- Il backup della tua posta aveva la chiave della tua posta
- Fonti citate: perché un’AI che non mostra da dove viene la risposta non si può usare in uno studio
- ChatGPT, la Gmail di un utente arrivava a un altro account: cosa cambia per chi custodisce i fascicoli dei clienti
- Segreto d’affari e AI: la guida per lo studio fiduciario ticinese
- L’AI che «lavora in locale» non lavora in locale
Category
NUOVI ARTICOLI
All Tag
2025 Accademia di CyberSecurity AI AI svizzera Anthropic Automazione Business ChatGPT Check Point CISO CLOUD Act Compliance Conformità Consapevolezza CRA CyberCriminali Cyber Resilience Act Cybersecurity Awareness Diritto della concorrenza ENISA EU AI Act Fonti citate Futuro Governance AI Malware Microsoft Entra ID Minacce nFADP nLPD OpenAI Phishing Protezione dei dati Ramsonware Ransomware Regolamento AI Regolamento UE Residenza dei dati Sicurezza AI Sicurezza cloud Sicurezza dei prodotti Sistemi multi-agente Sovranità digitale Supply Chain Valutazione della vulnerabilità Zeroedge Academy