Rapporto sulle minacce globali di CrowdStrike 2024
By, zero-adm
- 10 Feb, 2024
- 749 Views
Rapporto sulle minacce globali per il 2024
Tracciando più di 230 avversari e notando un tempo di evasione dell’eCrime record, il Rapporto sulle minacce globali 2024 svela un allarmante aumento delle attività segrete e un panorama delle minacce informatiche dominato dalla furtività. I significativi aumenti delle minacce nel furto di dati, nelle violazioni del cloud e negli attacchi senza malware dimostrano che, nonostante i progressi della tecnologia di rilevamento, gli avversari continuano ad adattarsi.
Informazioni chiave sul rapporto
La velocità e la furtività portano ad attacchi più efficaci
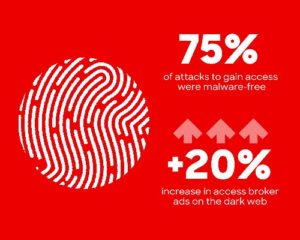
Gli avversari operano con una furtività senza precedenti e gli attacchi odierni richiedono solo pochi minuti per avere successo. Si nascondono dal rilevamento utilizzando credenziali valide e strumenti legittimi, rendendo più difficile per i difensori rilevare una violazione della sicurezza.
Gli attacchi basati sull'identità continuano ad aumentare
Le minacce all’identità sono esplose nel 2023. Con l’aiuto dell’intelligenza artificiale generativa, gli avversari come SCATTERED SPIDER utilizzano nuove tecniche per entrare più rapidamente, come il phishing, social engineeringe l’acquisto di credenziali legittime dai broker di accesso. Si stanno diffondendo tattiche come lo scambio di SIM, l’aggiramento dell’MFA e l’utilizzo di chiavi API rubate per ottenere l’accesso iniziale.
Gli aggressori dominano nel cloud
Gli avversari stanno sfruttando l’adozione del cloud a livello globale, rendendo il cloud un campo di battaglia privilegiato. Gli avversari consapevoli del cloud, in particolare gli agenti della criminalità elettronica, utilizzano credenziali valide per accedere agli ambienti cloud delle vittime e poi usano strumenti legittimi per eseguire i loro attacchi, rendendo difficile distinguere tra la normale attività degli utenti e una violazione.
Sfruttare le relazioni apre l'accesso a più vittime
Gli avversari stanno massimizzando il loro ritorno sull’investimento (ROI) prendendo di mira le relazioni fornitore-cliente, creando un unico punto di accesso per colpire più organizzazioni in diversi settori verticali e regionali. Sfruttando l’accesso ai fornitori IT e compromettendo la catena di fornitura del software, utilizzano il software affidabile per diffondere strumenti dannosi.
L'AI generativa determina nuovi rischi avversari
L’abuso dell’AI generativa da parte degli attaccanti solleva preoccupazioni riguardo a campagne di social engineering convincenti e alla creazione di software, strumenti e risorse dannosi per condurre attacchi più incisivi. Le tendenze del 2023 dimostrano già che l’AI è stata spesso utilizzata per il social engineering, e la potenza dell’AI crea infinite possibilità per gli avversari di diventare ancora più sofisticati.
Conoscerli. Trovarli. Fermarli.
Fonte
CrowdStrike 2024 Global Threat Report Article
Recent Posts
- ChatGPT, la Gmail di un utente arrivava a un altro account: cosa cambia per chi custodisce i fascicoli dei clienti
- Segreto d’affari e AI: la guida per lo studio fiduciario ticinese
- L’AI che «lavora in locale» non lavora in locale
- L’orologio delle 24 ore parte l’11 settembre: vale anche per i prodotti spediti anni fa
- Tre agenti AI, un progetto, quattro ore: Anthropic li ha visti rivoltarsi l’uno contro l’altro
Category
- Cyber Security (100)
- Valutazione della vulnerabilità (71)
NUOVI ARTICOLI
All Tag
2025 Accademia di CyberSecurity Agenti AI AI AI svizzera Anthropic Automazione Business ChatGPT Check Point CISO CLOUD Act Compliance Conformità Consapevolezza CRA CyberCriminali Cyber Resilience Act Cybersecurity Awareness Diritto della concorrenza ENISA EU AI Act Futuro Governance AI Malware Minacce nFADP nLPD OpenAI Phishing Protezione dei dati Ramsonware Ransomware Regolamento AI Regolamento UE Residenza dei dati Sicurezza AI Sicurezza cloud Sicurezza dei prodotti Sistemi multi-agente Sovranità digitale Supply Chain Valutazione della vulnerabilità Vulnerability Management Zeroedge Academy